

当前会话 IP: 加载中...
| T.R.A | 中国红客大联盟官方正式站点 |
|
||
|
|
| 首页 » 网络情报 » 专业必看 | |
[网站漏洞]今晚22点PHP站长天塌了? PHP官网将修复2个9.2分高危 |
|
| 消息源:IT之家 | 时间:2026-10-21 20:20:50,点击:0 |
| *PC Chrome/Edge | |
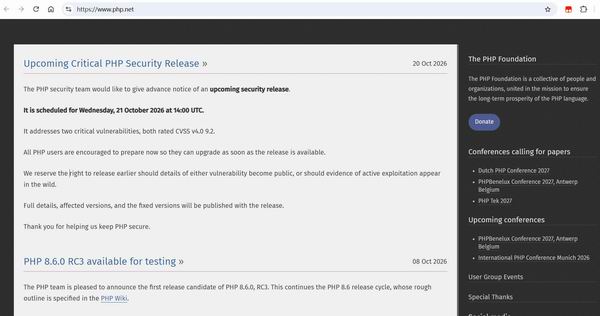
Honker.org.cn红盟网讯 据IT之家 10 月 21 日消息,PHP 安全团队昨日(10 月 20 日)发布公告,宣布将于协调世界时 10 月 21 日 14 点(北京时间 21 日 22 点)发布重磅安全更新,修复 CVE-2026-109618 和 CVE-2026-109619 两个严重漏洞。
根据官方公告,上述两个漏洞在 CVSS v4.0 体系中均评为 9.2 分,属于“严重”级别;安全公司 watchTowr 则确认,这两个漏洞是 PHP 中的零日远程代码执行(RCE)漏洞。 有网友于 10 月 20 日在 Hacker News 发帖称,爆料称两个影响 PHP 5 及以上版本的 RCE 漏洞即将披露,相关截图随后在 X 和 Mastodon 上流传,watchTowr 随后确认漏洞真实存在,但表示暂无法披露更多技术细节。 PHP 官方原计划于 10 月 22 日解除信息封锁,如今将修复版本提前至 10 月 21 日 14:00 UTC 发布。官方表示,若漏洞细节进一步公开或出现实际利用迹象,发布时间还可能继续提前。
目前尚无公开证据显示漏洞已被大规模利用,也未发现官方可用的临时缓解方案。由于 PHP 是 WordPress、Drupal、Magento 及大量共享主机服务的底层技术,网站管理员、云服务商和企业运维团队应尽快确认服务器 PHP 版本,并在补丁发布后立即升级。 相关问题 1.今晚22点后,才是噩梦开始? 一旦PHP官方放出修复补丁,通过AI分析,就能比对代码前后的不同,0day漏洞可能只需要数小时或数天内爆发,有站长疾呼:“谁用PHP网站,谁就有可能被收割”。 2.今晚要不要打补丁? 从消息来看,PHP5.0以上都有问题,而官方只提供8.0以上的修复,那么强制升级也可能就成了一种噱头,不怎么推荐这种办法,再者不仅没时间修复,还可能影响本身运作。 3.那怎么办?最重要的,如何防护? 既然“宁可信其有,不可星期五”,那就备份呗,做好网站备份,能减少被黑后的风险,此次PHP官方也只是对服务端进行了修复,网站端的代码或许也要更改,所以整站备份比修复来的快,等真正出现问题了,也能亡羊补牢,而不是瞎折腾浪费时间。
|
|
| 【打印】【关闭】 | |